Visibilidad verificada para servidores Linux
Ojos de lince para tus servidores Linux.
atalince lee los logs, detecta el ataque, bloquea en el firewall del kernel y solo dice que bloqueó después de comprobarlo.
- Ubuntu
- /Debian
- /AlmaLinux
- /Rocky
- /amd64 · arm64
- /solo HTTPS de salida
- 14:31:08 UTC203.0.113.42Fuerza bruta SSH48×bloqueo verificado
- 14:30:21 UTC198.51.100.17SQLi en URL16×bloqueo verificado
- 14:29:36 UTC198.51.100.204Escaneo de puertos15×registrado
- 14:28:42 UTC203.0.113.89Fuerza bruta FTP12×bloqueo verificado
- 14:27:55 UTC192.0.2.77Sondeo de archivo sensible6×bloqueo verificado
- 14:26:30 UTC198.51.100.61Fuerza bruta de base de datos64×esperando confirmación
- 14:24:16 UTC203.0.113.150Usuario inválido SSH22×bloqueo verificado
- 14:22:47 UTC192.0.2.191Fuerza bruta de correo31×bloqueo verificado
01El problema
Ver un ataque es fácil. Probar que estás protegido, no.
Todo servidor con SSH abierto recibe intentos de acceso. Las herramientas de bloqueo suelen aplicar una regla y seguir adelante, sin volver a comprobar que sigue ahí.
atalince trata cada número como algo que necesita evidencia. Si un agente dejó de hablar, el panel lo dice. Si un sensor no está leyendo, el panel lo dice. Y si no hay cómo probar un bloqueo, aparece como desconocido.
- Comunicación
- de cada agente, con frescura explícita.
- Sensor
- leyendo las fuentes correctas, o señalado.
- Protección
- confirmada por el agente, nunca supuesta.
02Protección verificada
Bloqueo aplicado no es bloqueo verificado.
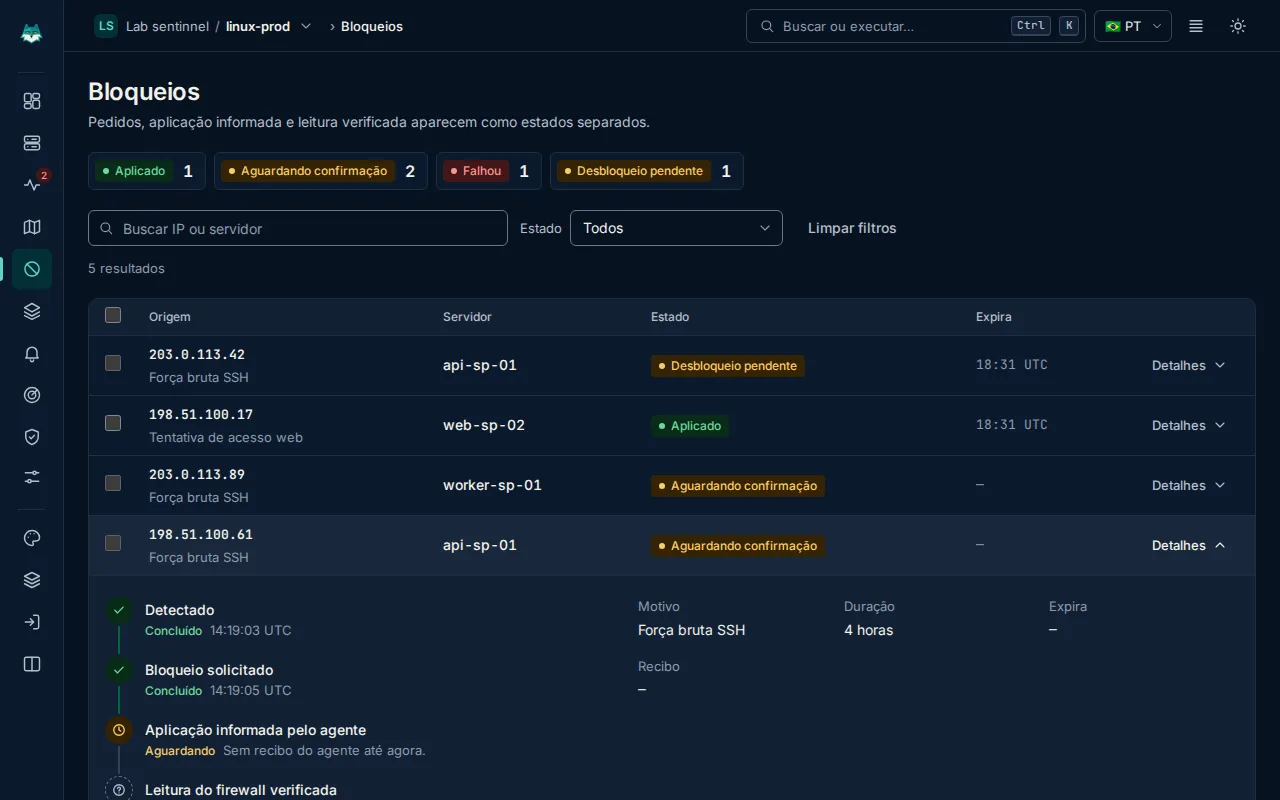
Solicitud, aplicación informada y lectura del firewall son estados distintos. atalince muestra cada uno por separado y solo llama verificado a lo que leyó de vuelta en el kernel.
Detectado
El detector lee el log e identifica el ataque. · 14:19:03 UTC
Bloqueo solicitado
El panel pide el bloqueo al agente de ese servidor. · 14:19:05 UTC
Aplicación informada por el agente
El agente aplica en el firewall y envía el recibo. · 14:19:06 UTC
Lectura del firewall verificada
Una lectura del kernel confirma que la regla está ahí. · 15:00:00 UTC
Sin evidencia; no equivale a éxito.
Cuando falta el recibo o la lectura, el estado queda desconocido. El panel no redondea hacia arriba.
03Cómo funciona
Un comando. Unos segundos. Ningún puerto abierto.
El agente es un único binario en Go que corre como servicio systemd. Solo necesita HTTPS de salida en el puerto 443.
- 01
Instala
Pega el comando con el token de un solo uso. El servidor aparece en la lista en segundos.
- 02
Observa
Todo servidor empieza en Solo monitoreo: detecta los ataques, pero todavía no bloquea.
- 03
Protege
Agrega tu IP a las IPs permitidas y activa el modo protección. Cada bloqueo pasa por la ruta de verificación.
$ curl -fsSL https://get.sentinnel.com.br/install.sh | sudo bash -s -- --token <TOKEN>
→ verificando sistema: Ubuntu 24.04 · amd64 · iptables-nft
→ descargando atalince-agent (firma ed25519 verificada)
→ servicio systemd instalado e iniciado
✓ conectado · modo: Solo monitoreo
04Producto
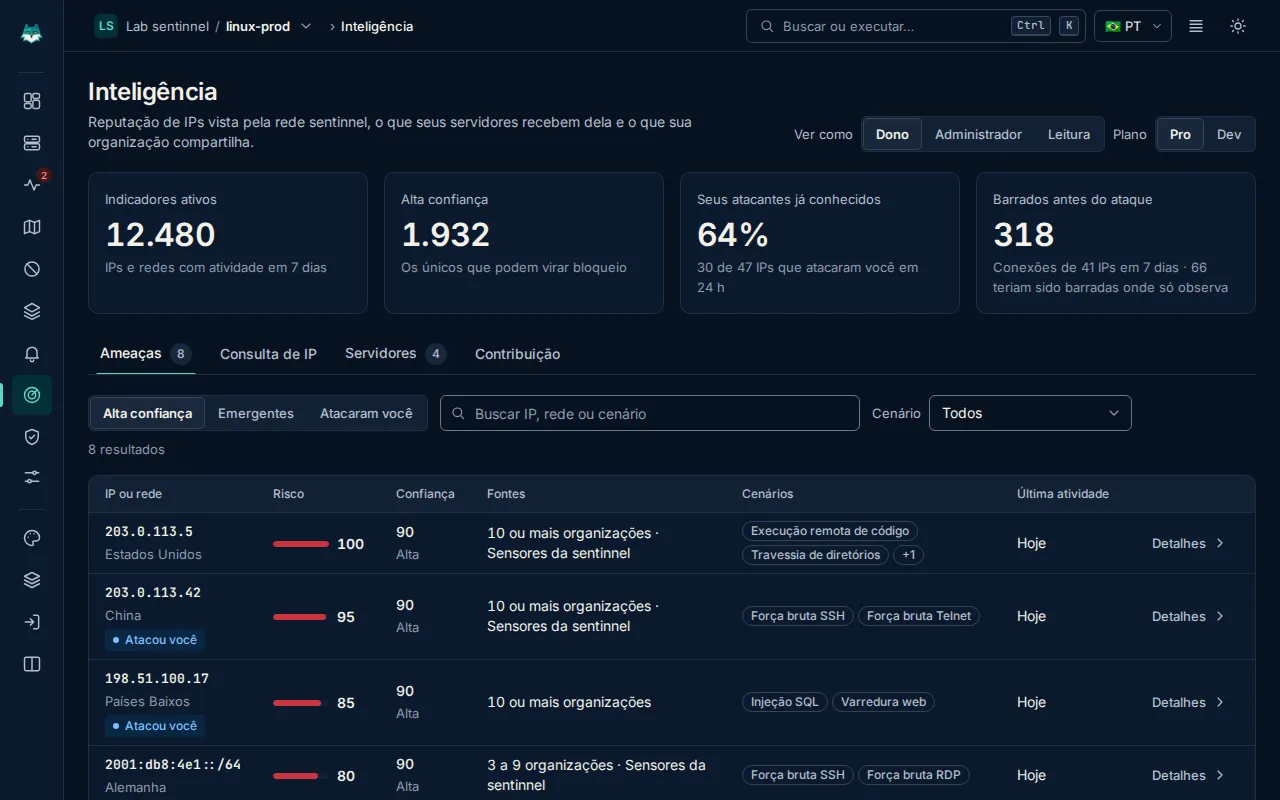
Cinco áreas, un panel.
Del log en bruto a la decisión: qué pasó, dónde y qué se hizo al respecto.
Visión general del producto →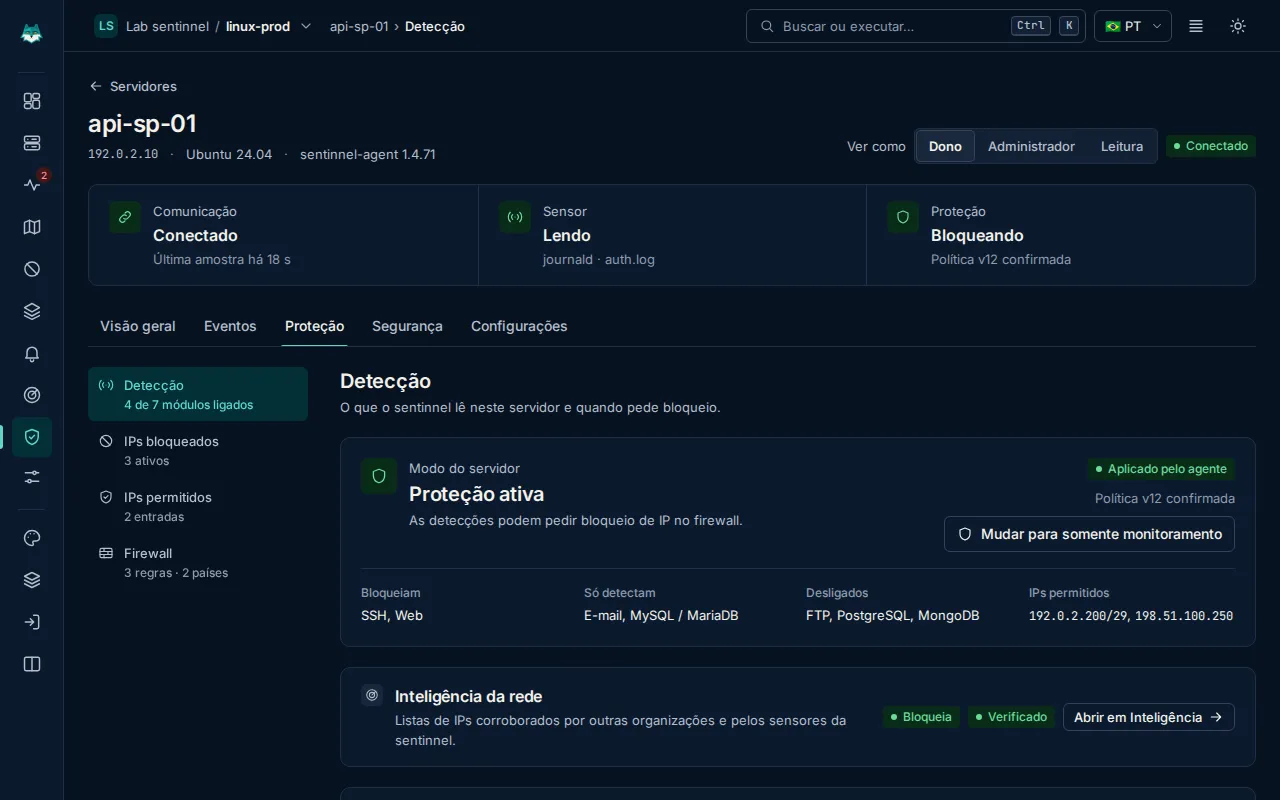
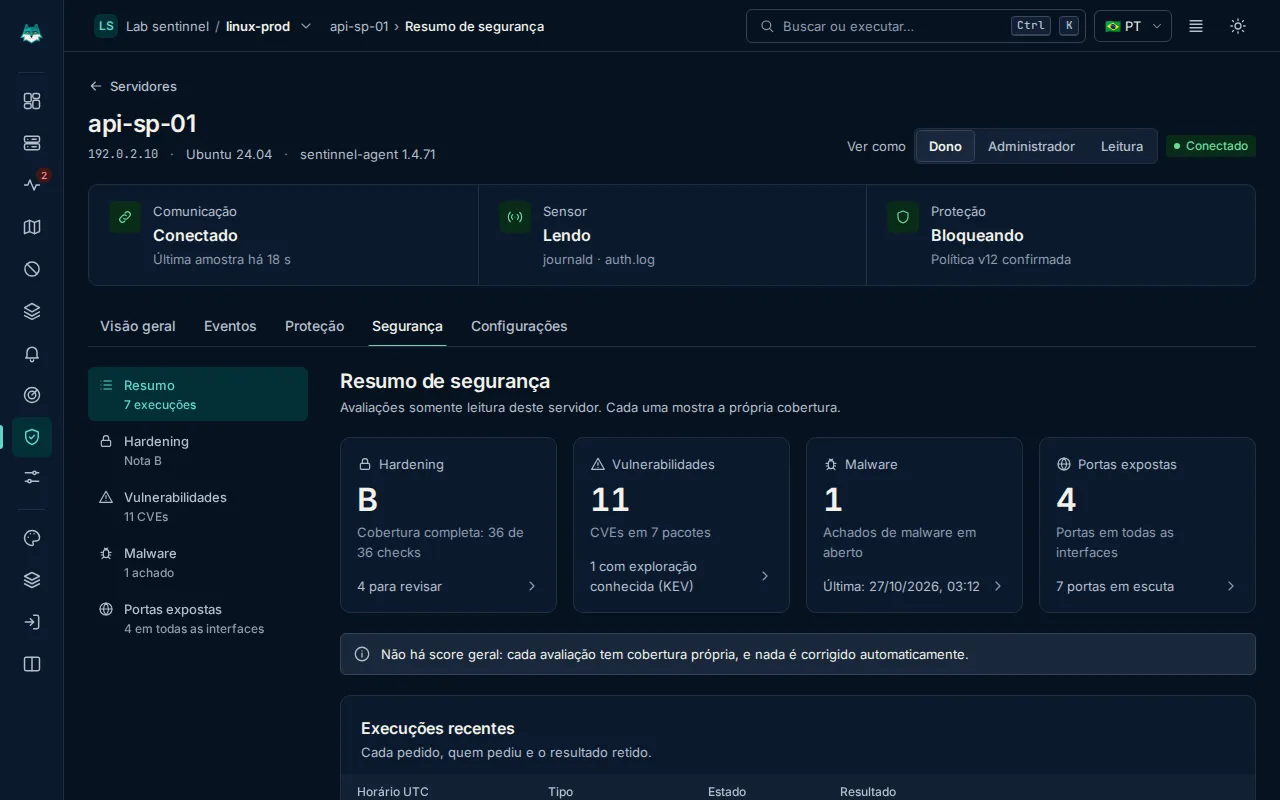
05Mapa de ataques
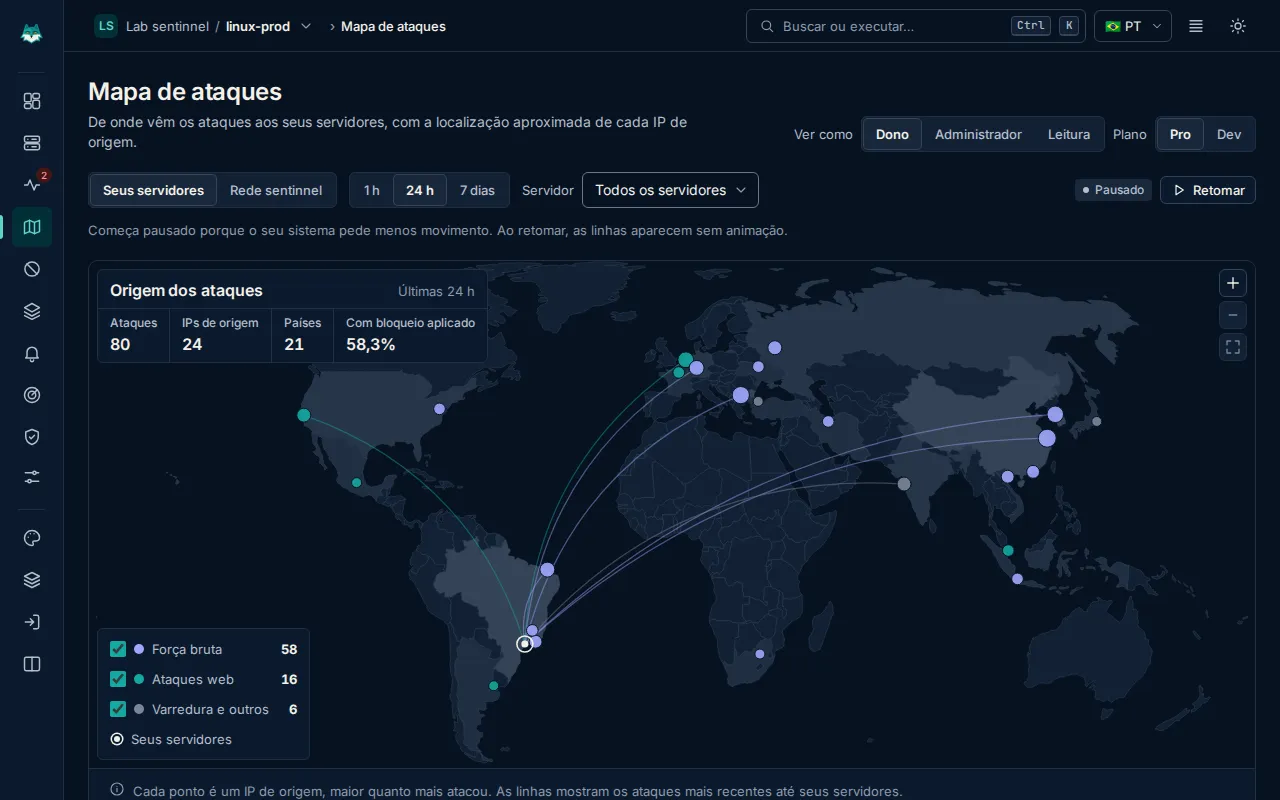
De dónde vienen los ataques a tus servidores.
Cada punto es una IP de origen, más grande cuanto más atacó. Las líneas muestran los ataques más recientes hasta tus servidores.
06Precios
Precio por servidor, sin sorpresas.
Los dos planes detectan, bloquean y verifican. Pro agrega malware, geobloqueo, flota y más canales de alerta.
Dev
9,90 BRLpor servidor/mes
- Detección, eventos y panel
- Bloqueo automático y manual, IPs permitidas y reglas
- Hardening e inventario de CVEs
- Alertas en el panel y por correo
Pro
7 días de prueba24,90 BRLpor servidor/mes
- Todo lo de Dev
- Escaneo de malware y cuarentena
- Geobloqueo, grupos de servidores y bloqueos en flota
- Mapa de ataques completo, Slack, Telegram y webhook
Prueba de Pro por 7 días en 1 servidor, sin tarjeta.
Programa Founders
Usa atalince desde el comienzo.
Recursos de Pro para hasta 3 servidores, sin costo, durante 12 meses. El equipo aprueba cada solicitud.
07Blog
Notas de campo.
6 de noviembre de 2026 · 3 min de lectura
Bloqueo aplicado no es bloqueo verificado
Por qué atalince separa solicitud, aplicación y lectura del firewall, y qué puede borrar una regla sin que nadie lo note.
30 de octubre de 2026 · 2 min de lectura
Por qué atalince empieza en Solo monitoreo
Todo servidor nuevo observa antes de bloquear. Los motivos, y qué hacer en esos primeros minutos.
24 de octubre de 2026 · 2 min de lectura
Las 12 verificaciones de SSH en el hardening de atalince
Qué comprueba cada directiva de sshd, por qué importa y cómo ver el valor que realmente está vigente.