01Detección
Cada línea de log se vuelve un evento con nombre, origen y conteo.
El agente lee los logs que el servidor ya produce. Sin sensor de red extra, sin puerto abierto: lo que importa se vuelve un evento en el panel en segundos.
eventos
01Fuentes
Ocho sensores, quince tipos de evento.
Los detectores de red y de integridad solo registran. Quienes bloquean son los sensores de servicio, cuando el modo protección está activo.
Pasa el mouse o usa Tab en las filas.
| Sensor | Eventos | Respuesta |
|---|---|---|
| SSHjournald · auth.log · secure | Fuerza bruta SSH · Usuario inválido SSH | Bloquea |
| Webaccess log de nginx y Apache | SQLi en URL · XSS en URL · Travesía de ruta web · Comando sospechoso en URL · Sondeo de archivo sensible | Bloquea |
| Correomail.log · maillog · dovecot | Fuerza bruta de correo | Bloquea |
| FTPvsftpd · proftpd | Fuerza bruta FTP | Bloquea |
| Bases de datosMySQL/MariaDB · PostgreSQL · MongoDB | Fuerza bruta de base de datos · Base de datos expuesta | Bloquea |
| Redcontadores del kernel | Escaneo de puertos · Flood de conexiones (incluye SYN flood) | Solo registra |
| Integridadcuentas, sudo, SSH, PAM, cron, authorized_keys, raíces web | Cambio de integridad | Solo registra |
| Malwareescaneo semanal · YARA + hashes | Malware detectado | Pro · cuarentena manual |
Línea de ejemplo
sshd[2211]: Failed password for root from 203.0.113.42 port 52144 ssh2
Evento generado
Fuerza bruta SSH · 203.0.113.42 · 48 intentos · puerto 22
- Fuerza bruta SSH
- Usuario inválido SSH
Línea de ejemplo
198.51.100.17 "GET /productos?id=1%27%20UNION%20SELECT%20NULL-- HTTP/1.1" 404
Evento generado
SQLi en URL · 198.51.100.17 · 16 intentos
- SQLi en URL
- XSS en URL
- Travesía de ruta web
- Comando sospechoso en URL
- Sondeo de archivo sensible
Línea de ejemplo
dovecot: imap-login: auth failed, 1 attempts: user=<contacto>, rip=192.0.2.191
Evento generado
Fuerza bruta de correo · 192.0.2.191 · 31 intentos
- Fuerza bruta de correo
Línea de ejemplo
vsftpd: [admin] FAIL LOGIN: Client "::ffff:203.0.113.89"
Evento generado
Fuerza bruta FTP · 203.0.113.89 · 12 intentos
- Fuerza bruta FTP
Línea de ejemplo
[Warning] Access denied for user 'root'@'198.51.100.140' (using password: YES)
Evento generado
Fuerza bruta de base de datos · MySQL · 198.51.100.140
- Fuerza bruta de base de datos
- Base de datos expuesta
Línea de ejemplo
SYN de 198.51.100.204 → 22, 80, 443, 3306, 5432, 6379, 8080 … en 4 s
Evento generado
Escaneo de puertos · 198.51.100.204 · registrado
- Escaneo de puertos
- Flood de conexiones (incluye SYN flood)
Línea de ejemplo
/root/.ssh/authorized_keys · contenido modificado · 14:02:11 UTC
Evento generado
Cambio de integridad · authorized_keys · registrado
- Cambio de integridad
Línea de ejemplo
/var/www/html/uploads/x.php · regla YARA de webshell PHP
Evento generado
Malware detectado · cuarentena disponible en el panel
- Malware detectado
02Salud del sensor
Silencio no es sinónimo de seguridad.
Si el agente pierde acceso al auth.log, o si journald deja de responder, el panel no muestra “ningún ataque”. Muestra que el sensor dejó de leer. Ausencia de eventos no equivale a ausencia de riesgo.
- Leyendo
Leyendo
journald · auth.log · nginx
- Sin lectura
Sin lectura
worker-sp-01 · revisa la fuente de logs
- Desconocido
Desconocido
backup-sp-01 · sin muestra hace 42 min
03Contexto
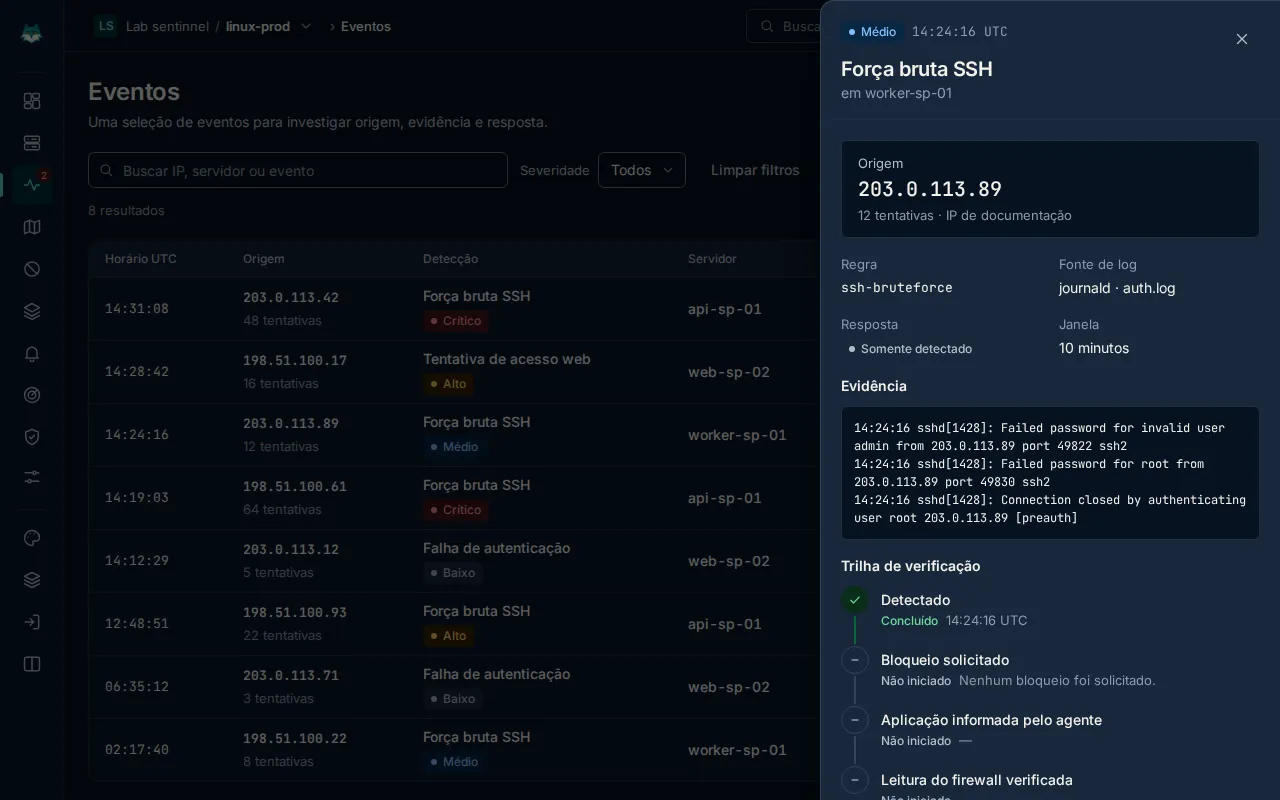
Un evento, toda la historia.
Origen, intentos, puerto atacado, servidor, reputación de la IP y la ruta del bloqueo que generó, en el mismo panel lateral.
Programa Founders
Usa atalince desde el comienzo.
Recursos de Pro para hasta 3 servidores, sin costo, durante 12 meses. El equipo aprueba cada solicitud.