Visibilidade verificada para servidores Linux
Olhos de lince para os seus servidores Linux.
O atalince lê os logs, detecta o ataque, bloqueia no firewall do kernel e só diz que bloqueou depois de conferir.
- Ubuntu
- /Debian
- /AlmaLinux
- /Rocky
- /amd64 · arm64
- /só HTTPS de saída
- 14:31:08 UTC203.0.113.42Força bruta SSH48×bloqueio verificado
- 14:30:21 UTC198.51.100.17SQLi em URL16×bloqueio verificado
- 14:29:36 UTC198.51.100.204Varredura de portas15×registrado
- 14:28:42 UTC203.0.113.89Força bruta FTP12×bloqueio verificado
- 14:27:55 UTC192.0.2.77Busca de arquivo sensível6×bloqueio verificado
- 14:26:30 UTC198.51.100.61Força bruta de banco de dados64×aguardando confirmação
- 14:24:16 UTC203.0.113.150Usuário inválido SSH22×bloqueio verificado
- 14:22:47 UTC192.0.2.191Força bruta de e-mail31×bloqueio verificado
01O problema
Ver um ataque é fácil. Provar que você está protegido, não.
Todo servidor com SSH aberto recebe tentativas de acesso. Ferramentas de bloqueio costumam aplicar uma regra e seguir em frente, sem voltar para conferir se ela continua lá.
O atalince trata cada número como algo que precisa de evidência. Se um agente parou de falar, o painel diz. Se um sensor não está lendo, o painel diz. E se não há como provar um bloqueio, ele aparece como desconhecido.
- Comunicação
- de cada agente, com frescor explícito.
- Sensor
- lendo as fontes certas, ou sinalizado.
- Proteção
- confirmada pelo agente, nunca presumida.
02Proteção verificada
Bloqueio aplicado não é bloqueio verificado.
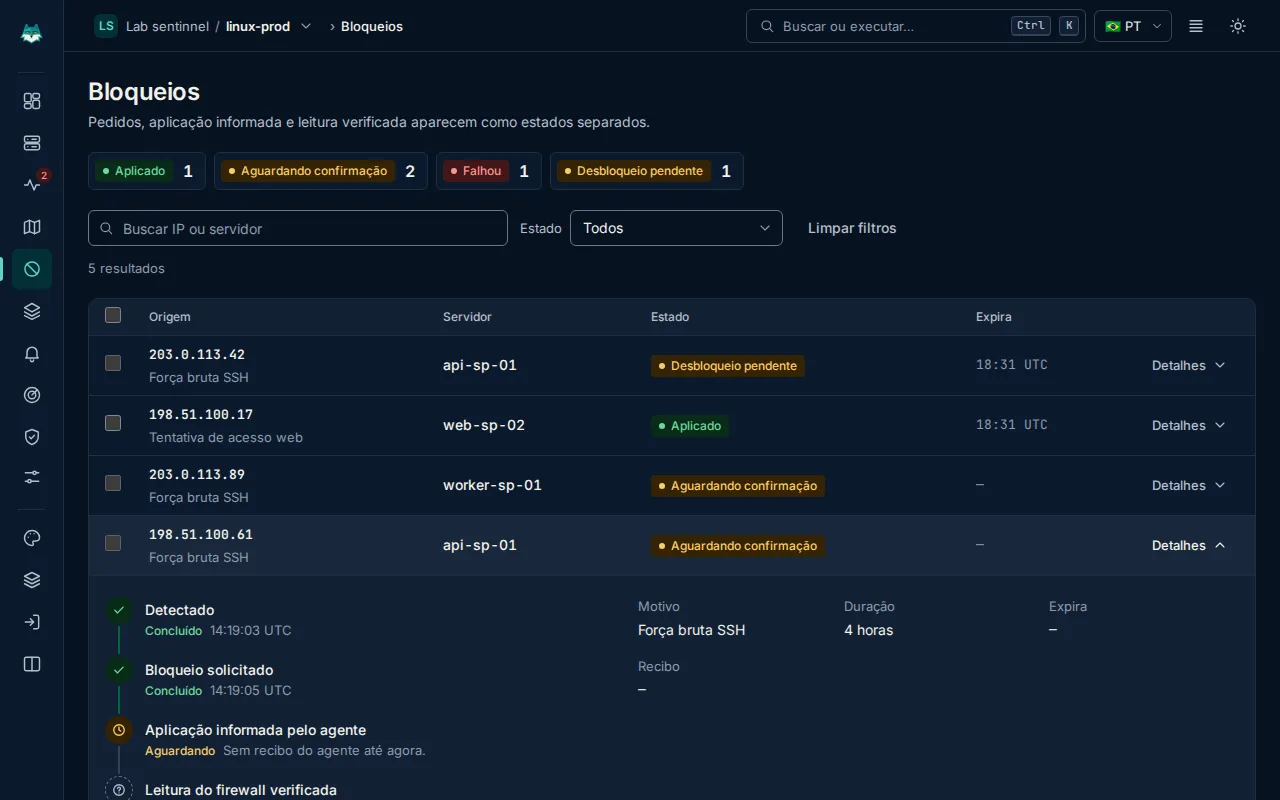
Pedido, aplicação informada e leitura do firewall são estados diferentes. O atalince mostra cada um separadamente e só chama de verificado o que leu de volta no kernel.
Detectado
O detector lê o log e identifica o ataque. · 14:19:03 UTC
Bloqueio solicitado
O painel pede o bloqueio ao agente daquele servidor. · 14:19:05 UTC
Aplicação informada pelo agente
O agente aplica no firewall e envia o recibo. · 14:19:06 UTC
Leitura do firewall verificada
Uma leitura do kernel confirma que a regra está lá. · 15:00:00 UTC
Sem evidência; não equivale a sucesso.
Quando falta o recibo ou a leitura, o estado fica desconhecido. O painel não arredonda para cima.
03Como funciona
Um comando. Alguns segundos. Nenhuma porta aberta.
O agente é um binário único em Go que roda como serviço systemd. Ele só precisa de HTTPS de saída na porta 443.
- 01
Instale
Cole o comando com o token de uso único. O servidor aparece na lista em segundos.
- 02
Observe
Todo servidor começa em Somente monitoramento: detecta os ataques, mas ainda não bloqueia.
- 03
Proteja
Adicione seu IP aos IPs permitidos e ligue o modo proteção. Cada bloqueio passa pela trilha de verificação.
$ curl -fsSL https://get.sentinnel.com.br/install.sh | sudo bash -s -- --token <TOKEN>
→ verificando sistema: Ubuntu 24.04 · amd64 · iptables-nft
→ baixando atalince-agent (assinatura ed25519 conferida)
→ serviço systemd instalado e iniciado
✓ conectado · modo: Somente monitoramento
04Produto
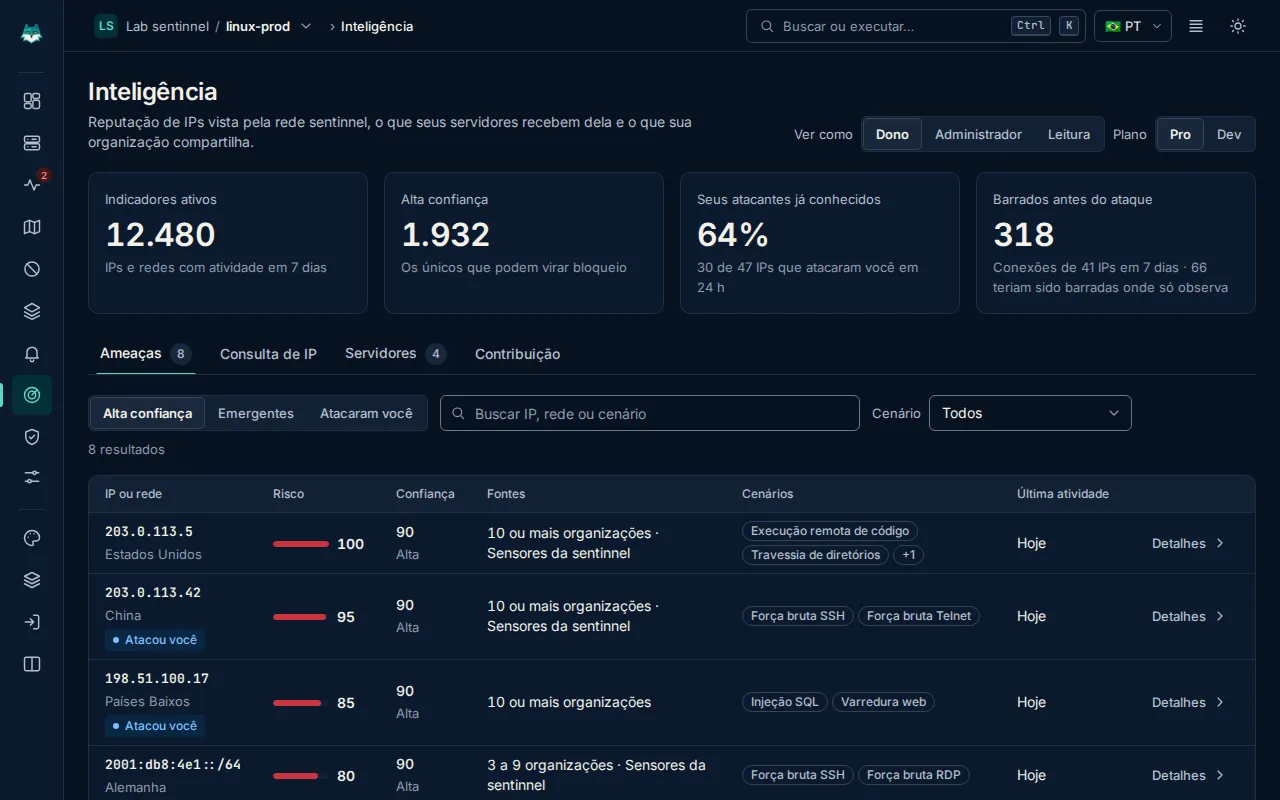
Cinco áreas, um painel.
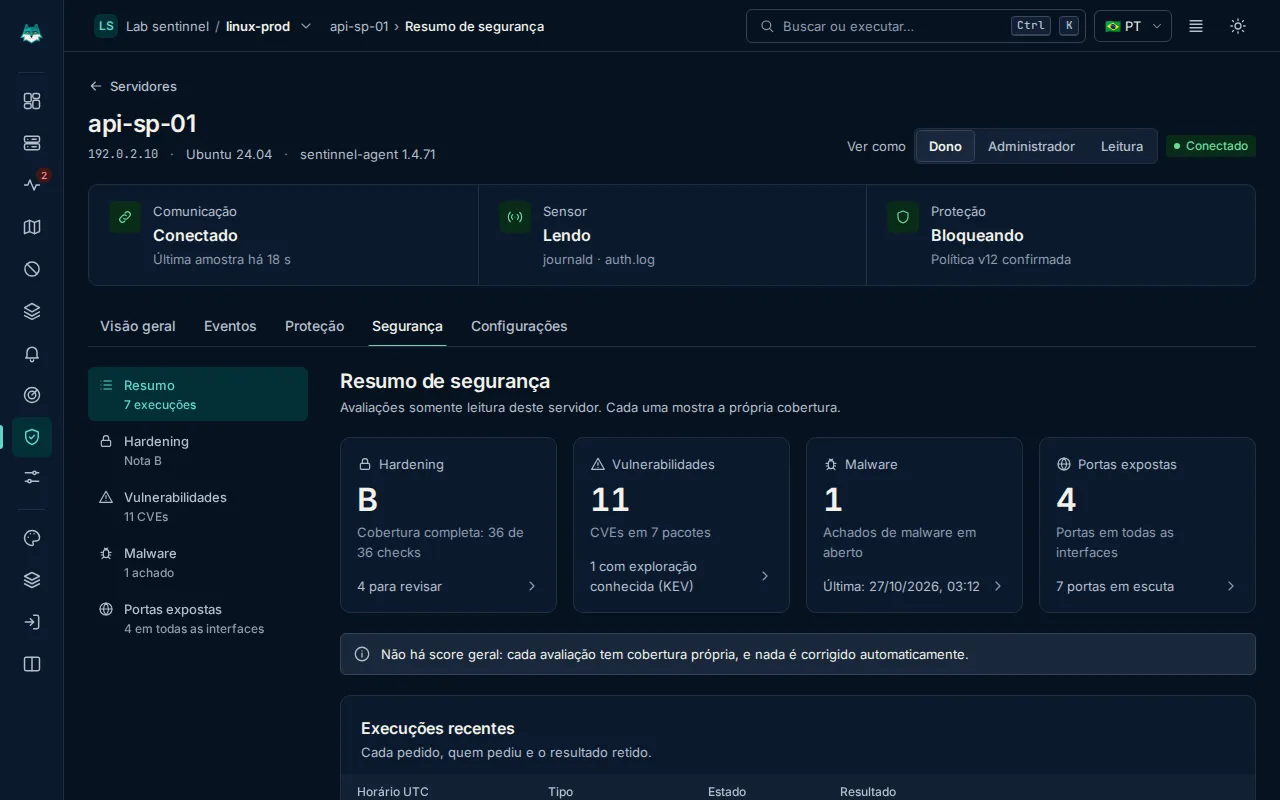
Do log bruto à decisão: o que aconteceu, onde, e o que foi feito a respeito.
Visão geral do produto →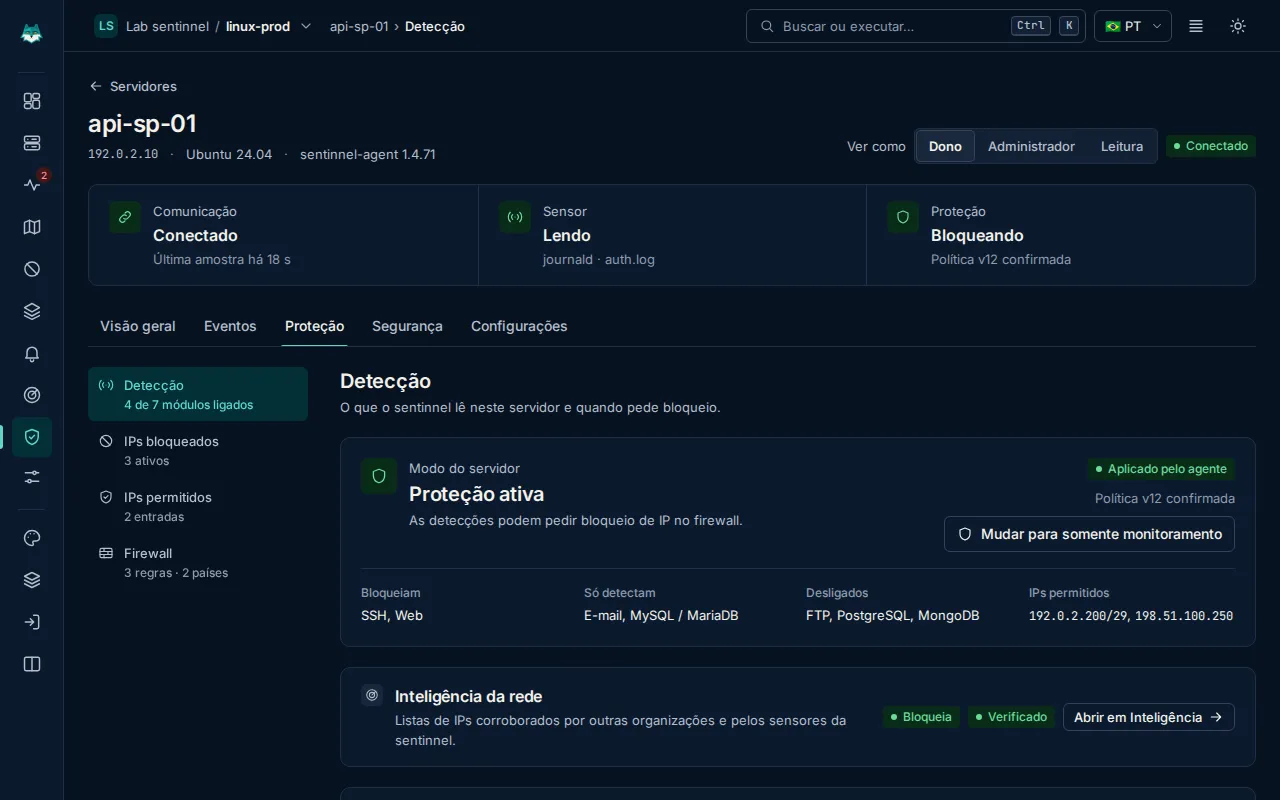
05Mapa de ataques
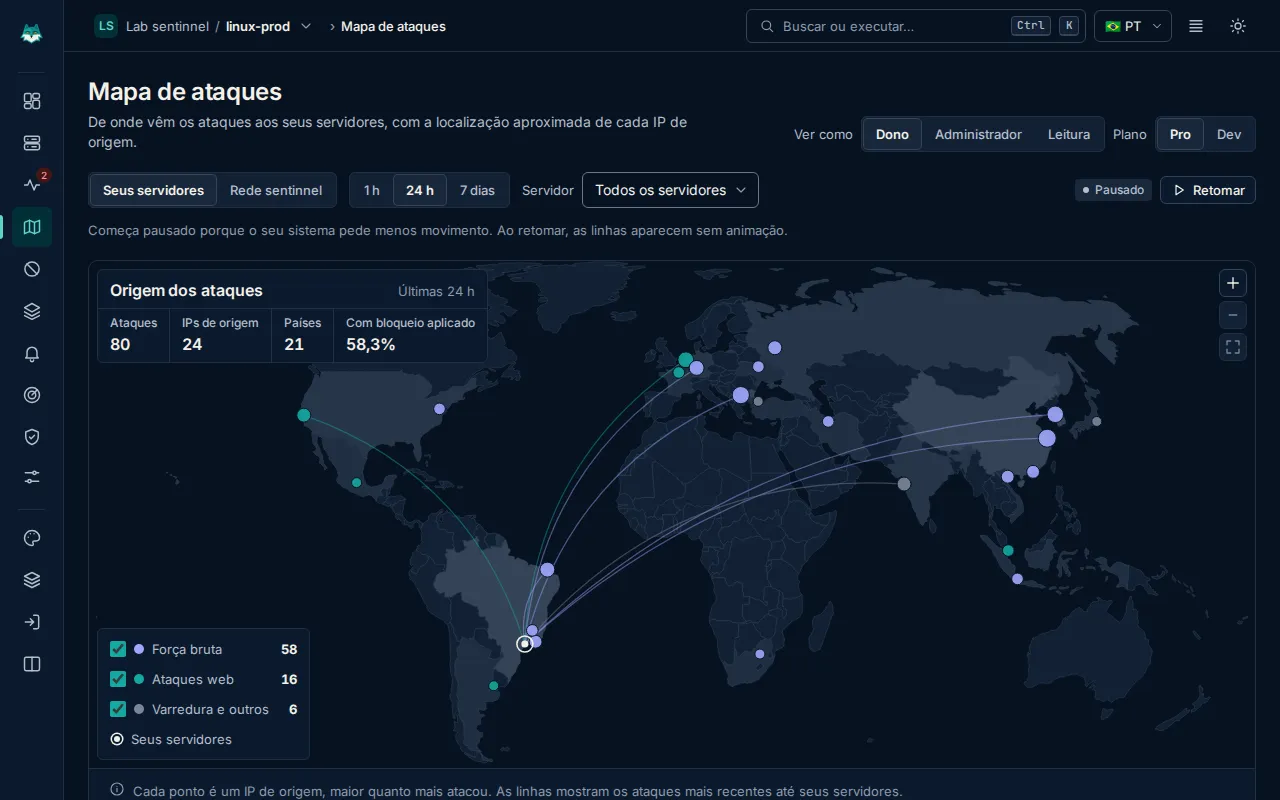
De onde vêm os ataques aos seus servidores.
Cada ponto é um IP de origem, maior quanto mais atacou. As linhas mostram os ataques mais recentes até os seus servidores.
06Planos
Preço por servidor, sem surpresa.
Os dois planos detectam, bloqueiam e verificam. O Pro acrescenta malware, geobloqueio, frota e mais canais de alerta.
Dev
R$ 9,90por servidor/mês
- Detecção, eventos e painel
- Bloqueio automático e manual, IPs permitidos e regras
- Hardening e inventário de CVEs
- Alertas no painel e por e-mail
Pro
7 dias de testeR$ 24,90por servidor/mês
- Tudo do Dev
- Varredura de malware e quarentena
- Geobloqueio, grupos de servidores e bloqueios em frota
- Mapa de ataques completo, Slack, Telegram e webhook
Teste do Pro por 7 dias em 1 servidor, sem cartão.
Programa Founders
Use o atalince desde o começo.
Recursos do Pro para até 3 servidores, sem cobrança, por 12 meses. Cada inscrição é aprovada pela equipe.
07Blog
Notas de campo.
6 de novembro de 2026 · 3 min de leitura
Bloqueio aplicado não é bloqueio verificado
Por que o atalince separa pedido, aplicação e leitura do firewall, e o que pode apagar uma regra sem ninguém perceber.
30 de outubro de 2026 · 2 min de leitura
Por que o atalince começa em Somente monitoramento
Todo servidor novo só observa antes de bloquear. Os motivos, e o que fazer nesses primeiros minutos.
24 de outubro de 2026 · 2 min de leitura
As 12 verificações de SSH no hardening do atalince
O que cada diretiva do sshd confere, por que importa e como olhar o valor que está valendo de verdade.