01Detecção
Cada linha de log vira um evento com nome, origem e contagem.
O agente lê os logs que o servidor já produz. Nada de sensor de rede extra, nada de porta aberta: o que importa vira evento no painel em segundos.
eventos
01Fontes
Oito sensores, quinze tipos de evento.
Os detectores de rede e de integridade só registram. Quem bloqueia são os sensores de serviço, quando o modo proteção está ligado.
Passe o mouse ou use Tab nas linhas.
| Sensor | Eventos | Resposta |
|---|---|---|
| SSHjournald · auth.log · secure | Força bruta SSH · Usuário inválido SSH | Bloqueia |
| Webaccess log do nginx e do Apache | SQLi em URL · XSS em URL · Travessia de caminho · Comando suspeito em URL · Busca de arquivo sensível | Bloqueia |
| E-mailmail.log · maillog · dovecot | Força bruta de e-mail | Bloqueia |
| FTPvsftpd · proftpd | Força bruta FTP | Bloqueia |
| Bancos de dadosMySQL/MariaDB · PostgreSQL · MongoDB | Força bruta de banco de dados · Banco de dados exposto | Bloqueia |
| Redecontadores do kernel | Varredura de portas · Flood de conexões (inclui SYN flood) | Só registra |
| Integridadecontas, sudo, SSH, PAM, cron, authorized_keys, raízes web | Alteração de integridade | Só registra |
| Malwarevarredura semanal · YARA + hashes | Malware detectado | Pro · quarentena manual |
Linha de exemplo
sshd[2211]: Failed password for root from 203.0.113.42 port 52144 ssh2
Evento gerado
Força bruta SSH · 203.0.113.42 · 48 tentativas · porta 22
- Força bruta SSH
- Usuário inválido SSH
Linha de exemplo
198.51.100.17 "GET /produtos?id=1%27%20UNION%20SELECT%20NULL-- HTTP/1.1" 404
Evento gerado
SQLi em URL · 198.51.100.17 · 16 tentativas
- SQLi em URL
- XSS em URL
- Travessia de caminho
- Comando suspeito em URL
- Busca de arquivo sensível
Linha de exemplo
dovecot: imap-login: auth failed, 1 attempts: user=<contato>, rip=192.0.2.191
Evento gerado
Força bruta de e-mail · 192.0.2.191 · 31 tentativas
- Força bruta de e-mail
Linha de exemplo
vsftpd: [admin] FAIL LOGIN: Client "::ffff:203.0.113.89"
Evento gerado
Força bruta FTP · 203.0.113.89 · 12 tentativas
- Força bruta FTP
Linha de exemplo
[Warning] Access denied for user 'root'@'198.51.100.140' (using password: YES)
Evento gerado
Força bruta de banco de dados · MySQL · 198.51.100.140
- Força bruta de banco de dados
- Banco de dados exposto
Linha de exemplo
SYN de 198.51.100.204 → 22, 80, 443, 3306, 5432, 6379, 8080 … em 4 s
Evento gerado
Varredura de portas · 198.51.100.204 · registrado
- Varredura de portas
- Flood de conexões (inclui SYN flood)
Linha de exemplo
/root/.ssh/authorized_keys · conteúdo alterado · 14:02:11 UTC
Evento gerado
Alteração de integridade · authorized_keys · registrado
- Alteração de integridade
Linha de exemplo
/var/www/html/uploads/x.php · regra YARA de webshell PHP
Evento gerado
Malware detectado · quarentena disponível no painel
- Malware detectado
02Saúde do sensor
Silêncio não é sinônimo de segurança.
Se o agente perde acesso ao auth.log, ou se o journald para de responder, o painel não mostra “nenhum ataque”. Mostra que o sensor parou de ler. Ausência de eventos não equivale a ausência de risco.
- Lendo
Lendo
journald · auth.log · nginx
- Sem leitura
Sem leitura
worker-sp-01 · verifique a fonte de logs
- Desconhecido
Desconhecido
backup-sp-01 · sem amostra há 42 min
03Contexto
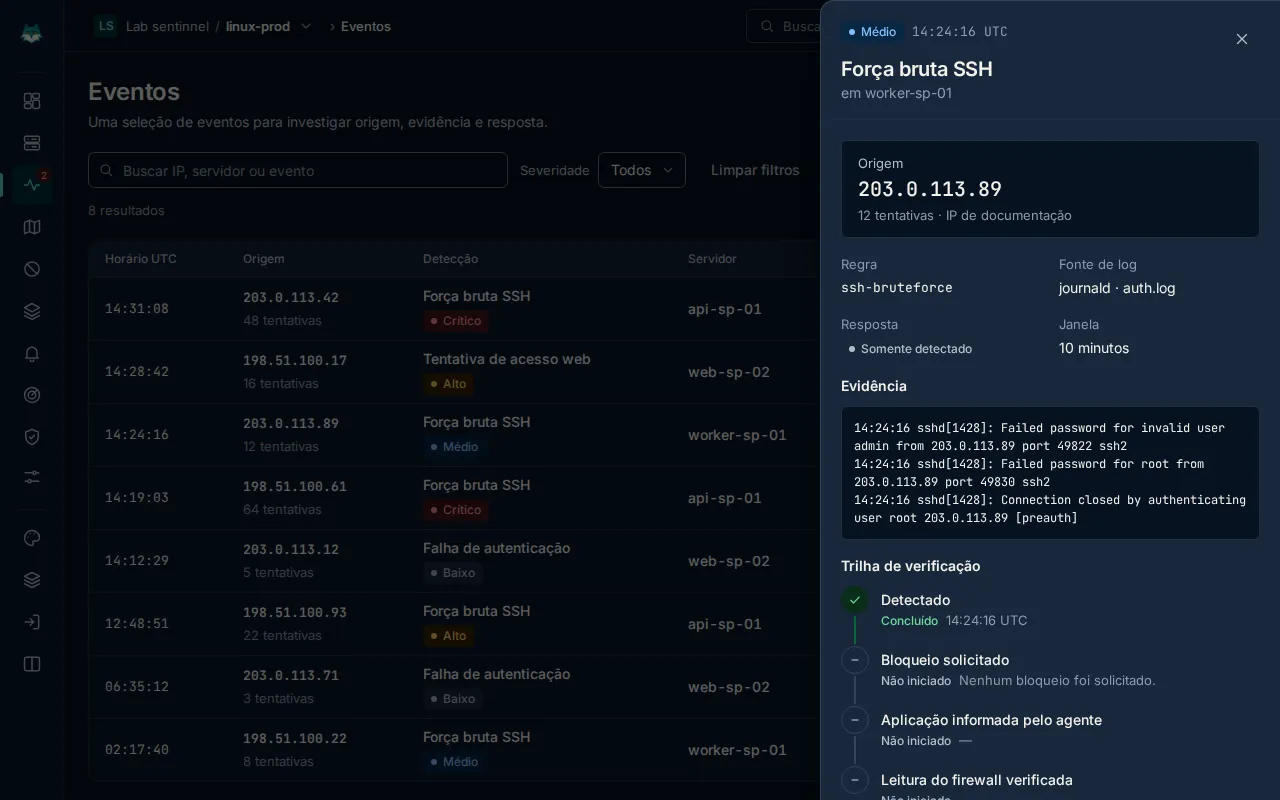
Um evento, toda a história.
Origem, tentativas, porta atacada, servidor, reputação do IP e a trilha do bloqueio que ele gerou, no mesmo painel lateral.
Programa Founders
Use o atalince desde o começo.
Recursos do Pro para até 3 servidores, sem cobrança, por 12 meses. Cada inscrição é aprovada pela equipe.