Produto
O que aconteceu, onde, e o que foi feito a respeito.
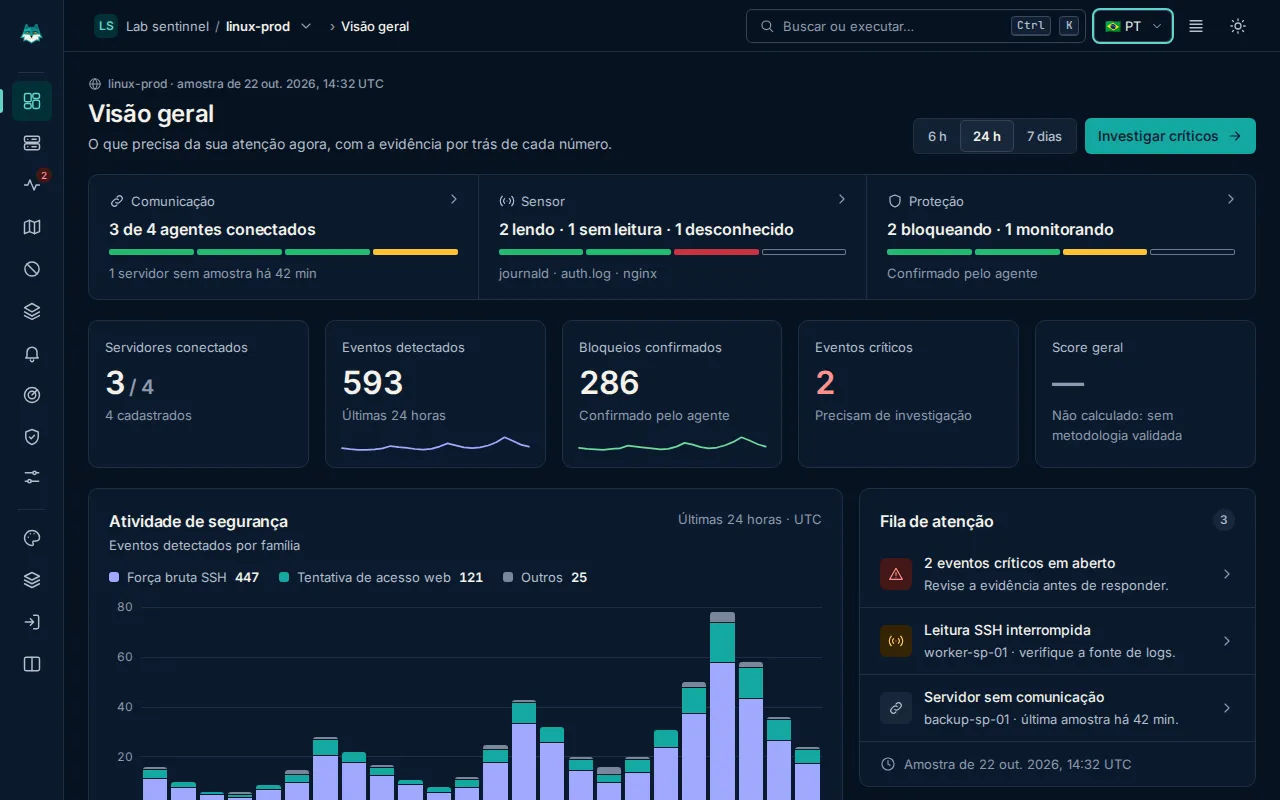
O painel responde três perguntas antes de qualquer outra: quais agentes comunicam, quais sensores leem e onde a proteção foi confirmada.
01As cinco áreas
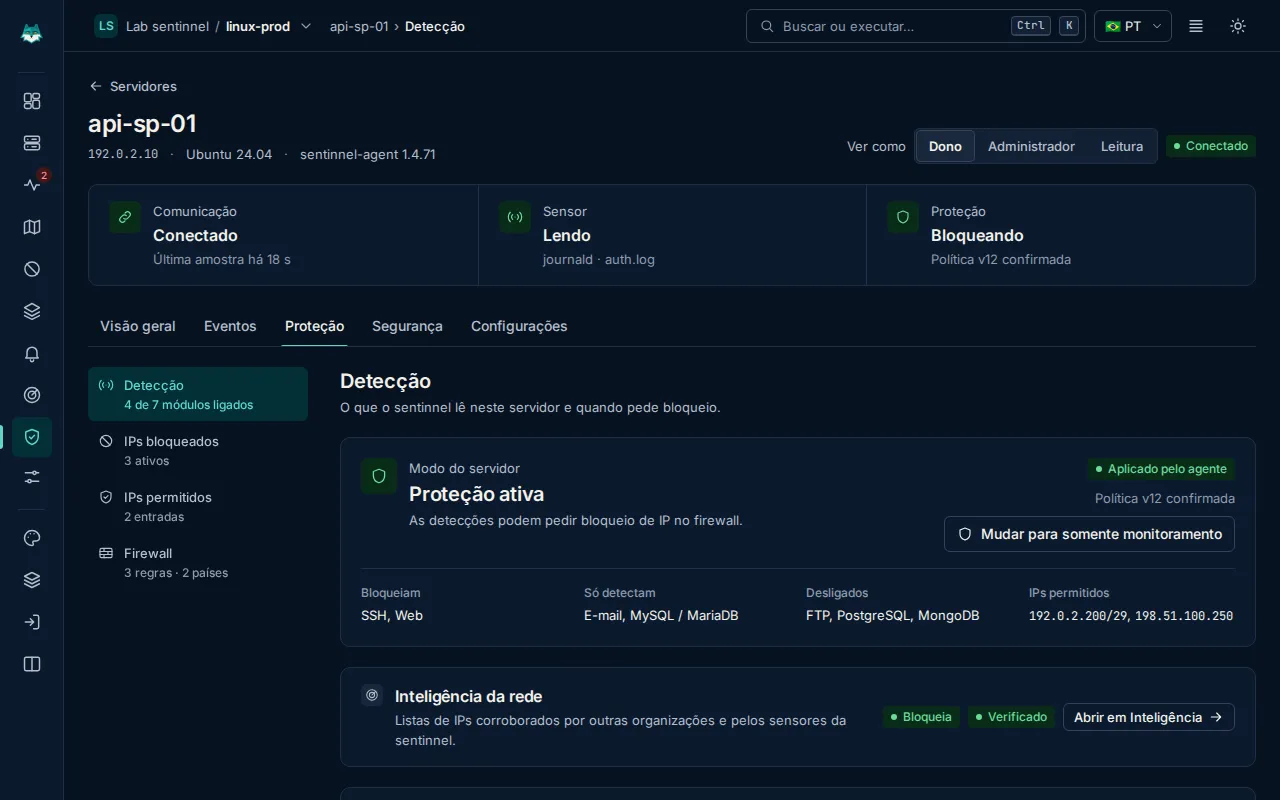
Do log bruto à decisão.
02Operação
Feito para quem cuida de mais de um servidor.
Alertas
No painel, por e-mail, webhook, Slack e Telegram. Resumos diários e semanais por e-mail para quem não quer ruído.
- Painel
- Webhook
- Slack
- Telegram
- Resumo diário e semanal
Equipe
Até 50 pessoas por organização, com papéis de dono, administrador e leitura. Login com 2FA por TOTP e códigos de recuperação.
- Dono · administrador · leitura
- 2FA (TOTP)
- Sessões ativas
- Tokens de API
- Auditoria de 30 dias
Frota e políticas
Agrupe servidores, aplique políticas de SSH por grupo e bloqueie um IP em até 100 servidores de uma vez.
- Grupos de servidores
- Políticas de SSH
- Bloqueios em frota
- Atualizações assinadas
03Tour
As telas do painel.
Telas do painel com dados de demonstração.
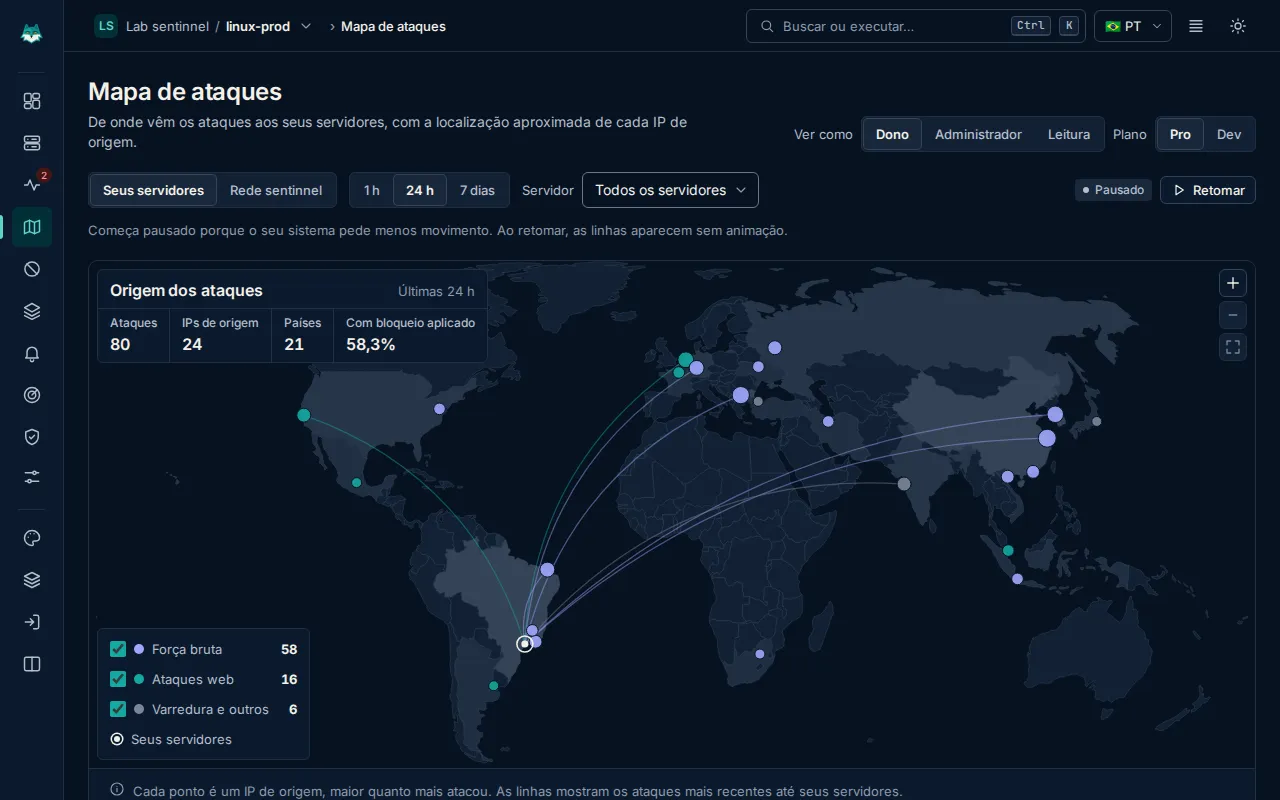
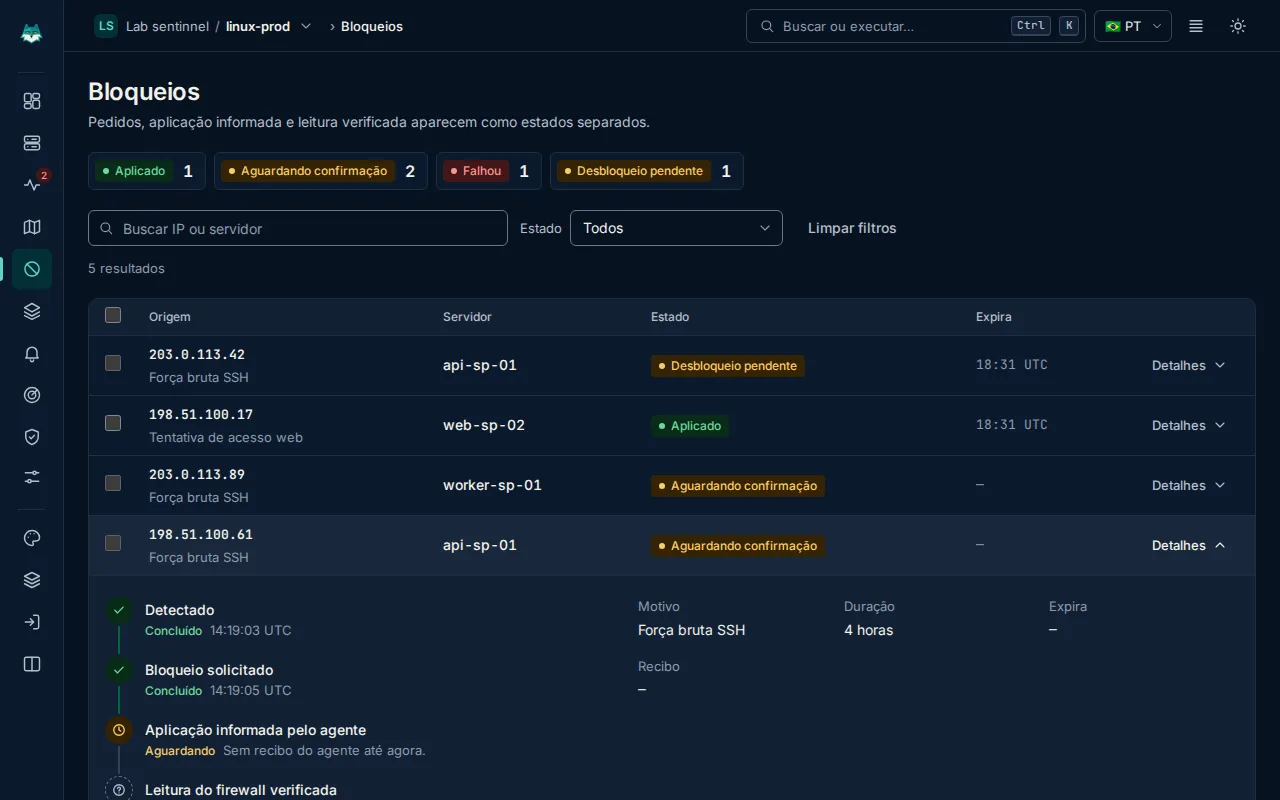
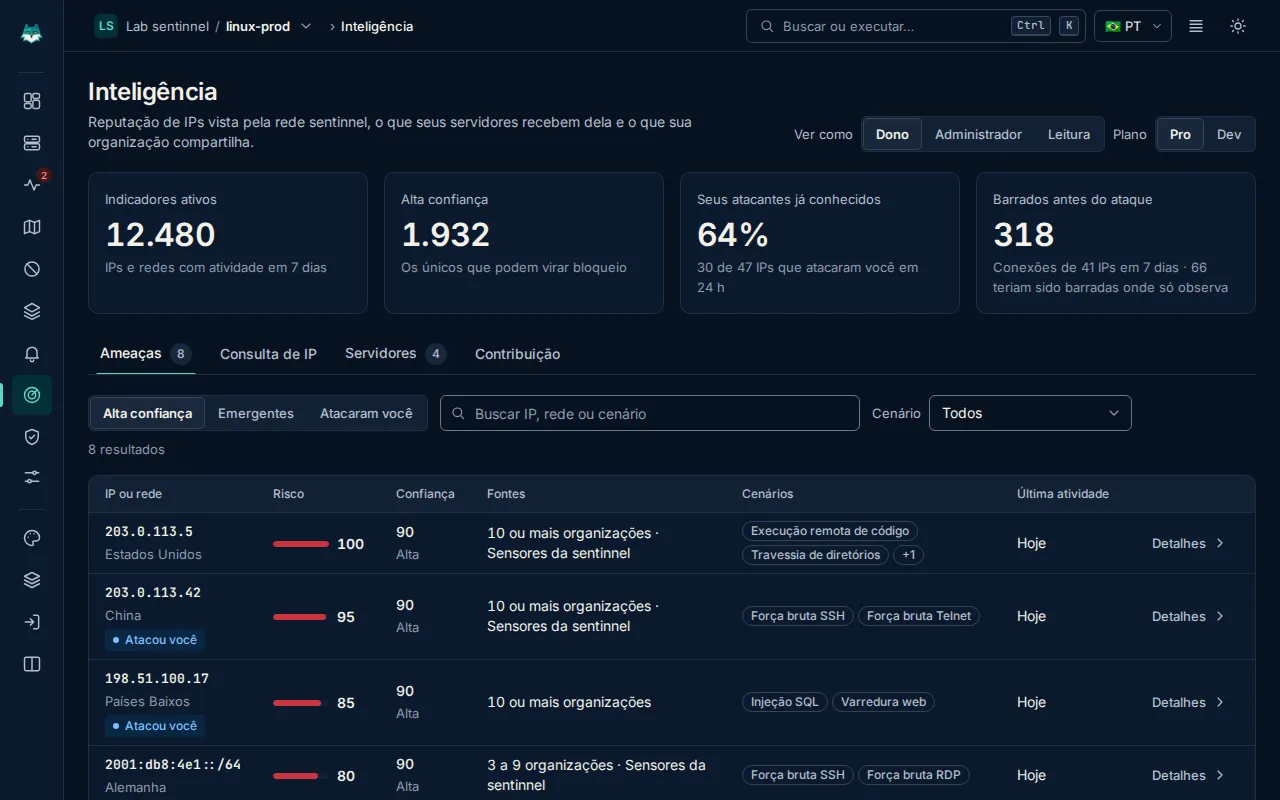
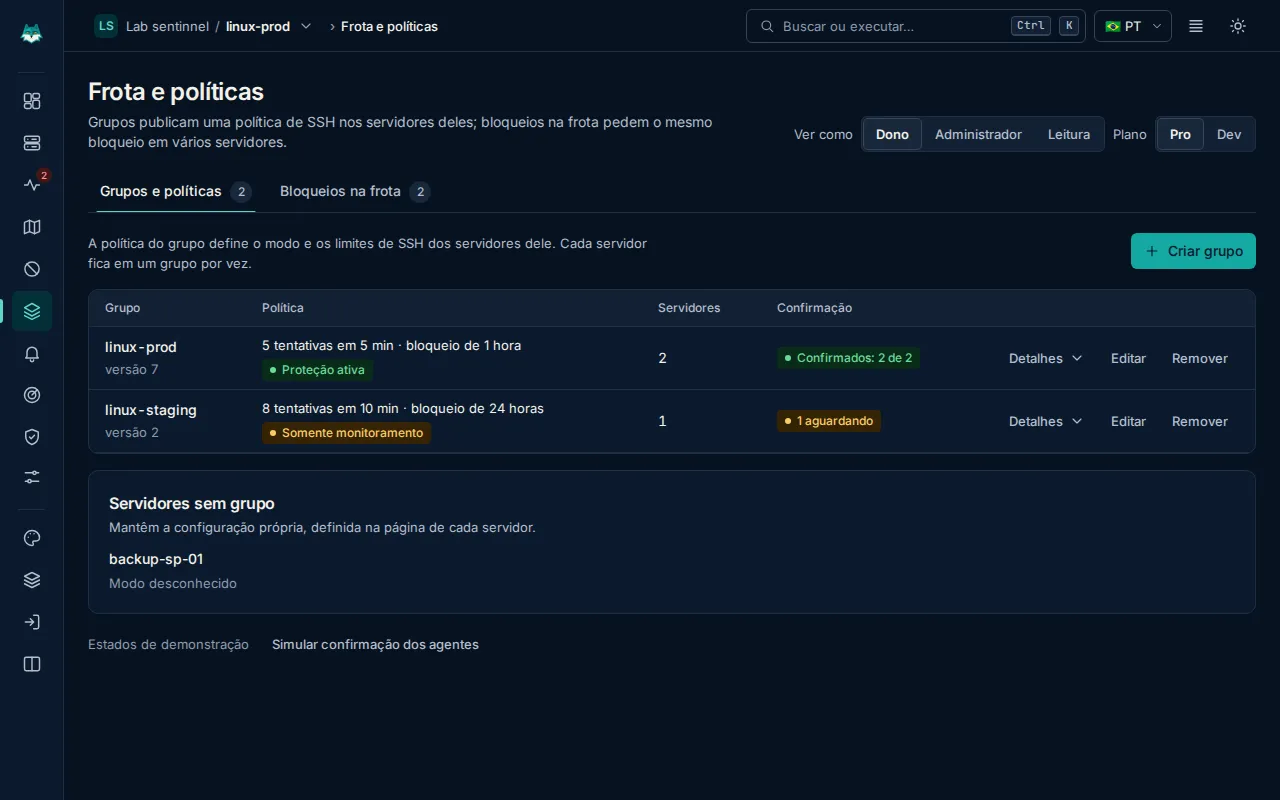
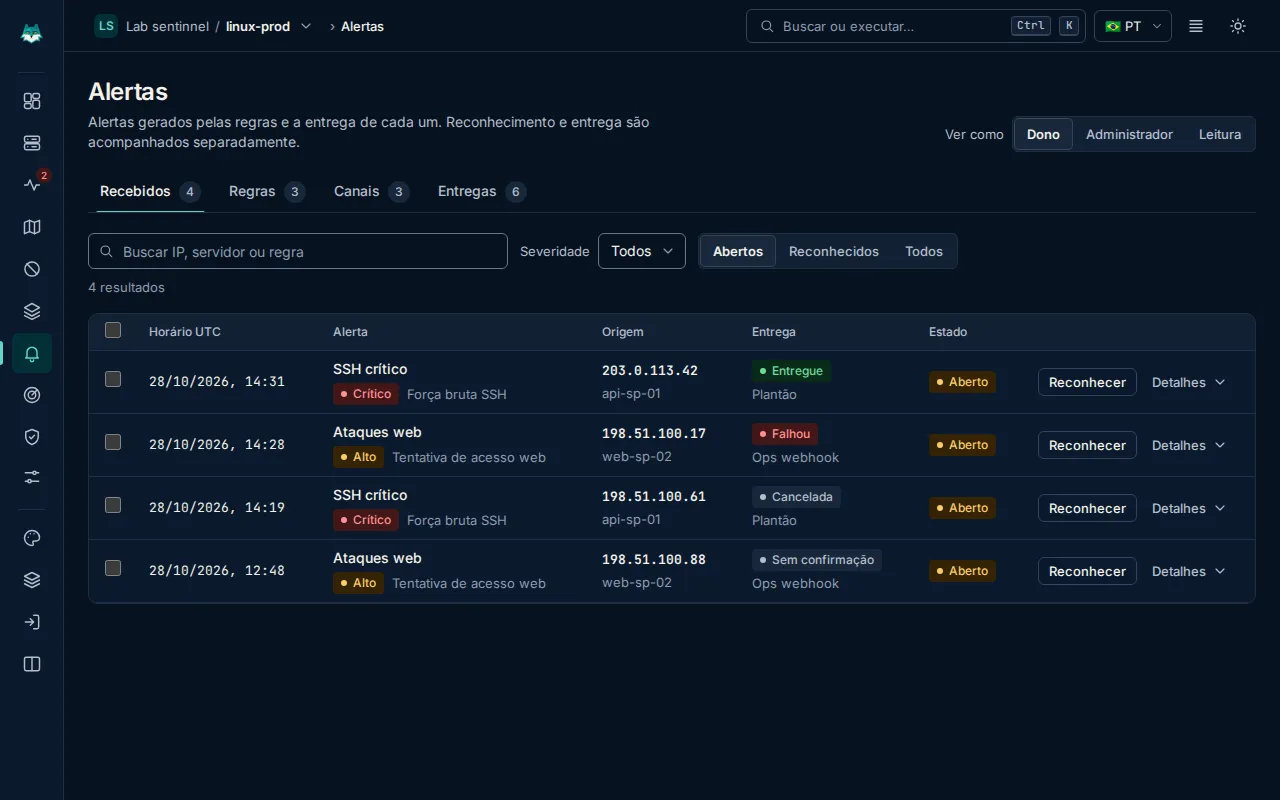
Visão geral: comunicação, sensor e proteção de cada servidor, a fila de atenção e os eventos recentes.
04Limites
O que o atalince não faz.
Preferimos dizer agora do que deixar você descobrir depois.
Não é um WAF na frente da sua aplicação.
A detecção web lê os logs de acesso. Ela identifica SQLi, XSS, travessia de caminho, comandos suspeitos e buscas por arquivos sensíveis, e bloqueia o IP de origem, mas não inspeciona requisições em linha.
Não inventa uma nota geral de segurança.
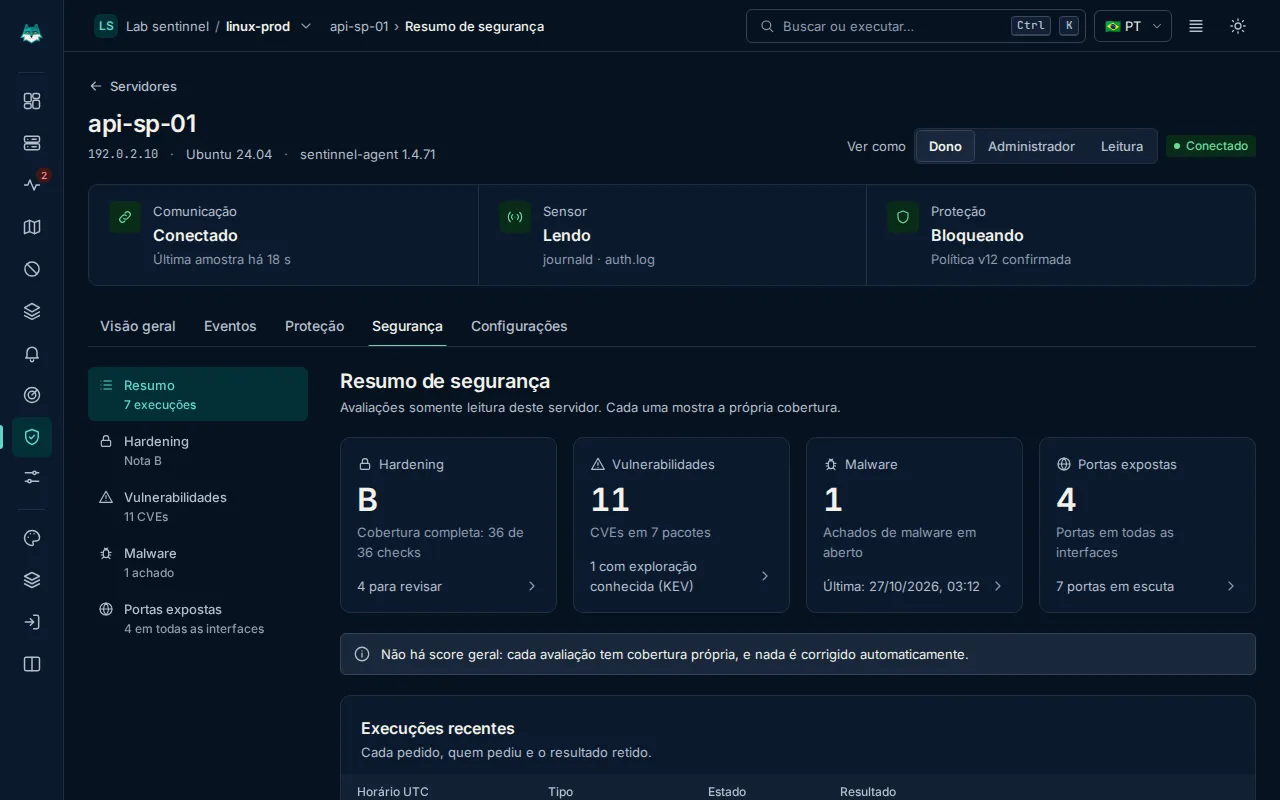
Enquanto não houver metodologia validada, o painel mostra “Não calculado”. A nota de hardening de A a F só aparece com cobertura total das verificações.
Não corrige nada sozinho.
As avaliações apontam o problema e a evidência. A decisão e a correção continuam com você.
Não roda em Windows (ainda).
Hoje o agente é para Linux: Ubuntu, Debian, AlmaLinux e Rocky, em amd64 e arm64.
Programa Founders
Use o atalince desde o começo.
Recursos do Pro para até 3 servidores, sem cobrança, por 12 meses. Cada inscrição é aprovada pela equipe.